
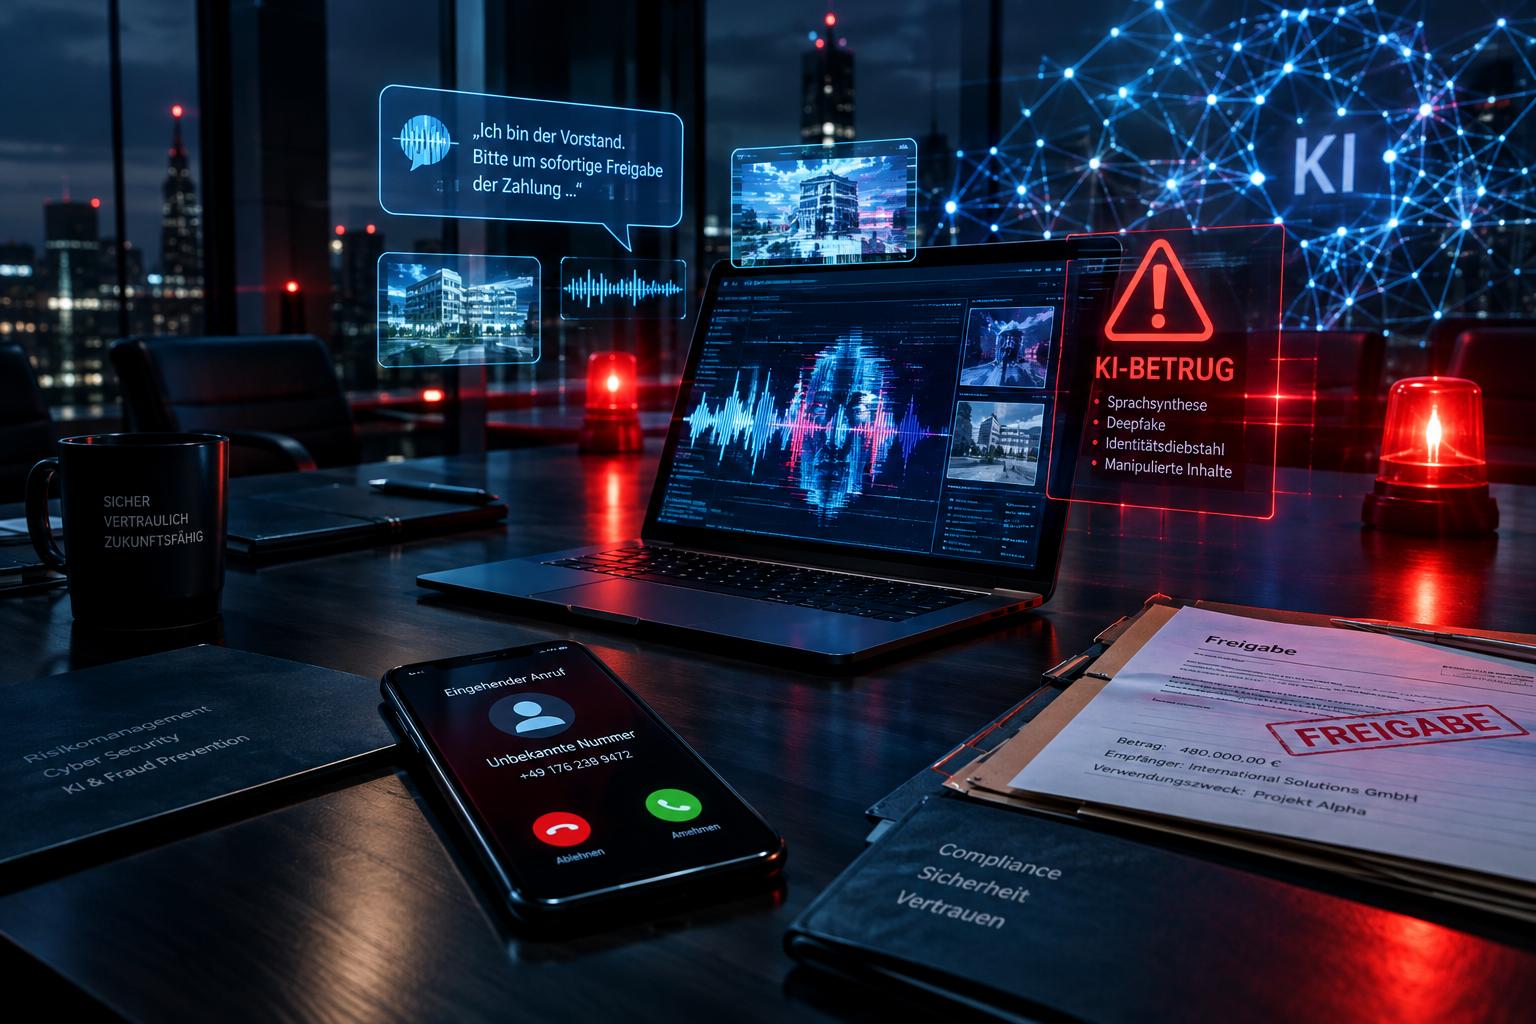
Was noch vor kurzer Zeit wie ein Szenario aus einem Thriller klang, ist inzwischen im Geschäftsalltag angekommen: Künstliche Intelligenz wird nicht nur produktiv eingesetzt, sondern offenbar auch gezielt missbraucht, um Identitäten zu fälschen und Vertrauen auszunutzen. Genau das zeigt ein aktueller Fall, bei dem Angeklagte mithilfe von KI Stimmen und teilweise sogar Bilder von Top-Managern und Anwälten nachgeahmt haben sollen. Der mutmaßliche Schaden liegt bei 129 Millionen US-Dollar.
Allein diese Summe macht deutlich, dass es hier nicht um einen Einzelfall mit begrenzter Wirkung geht. Es geht um professionell wirkende Täuschung, um digitale Manipulation auf höchstem Niveau und um eine neue Qualität von Risiko für Unternehmen weltweit. Denn wenn Stimmen, Gesichter und Auftritte so glaubwürdig imitiert werden können, dass selbst erfahrene Mitarbeitende darauf hereinfallen, geraten klassische Sicherheitsmechanismen schnell an ihre Grenzen.
Wenn Vertrauen zur größten Schwachstelle wird
Viele Unternehmen haben in den vergangenen Jahren viel in Cybersicherheit investiert. Firewalls, Zwei-Faktor-Authentifizierung, Zugriffskontrollen und interne Freigabeprozesse gehören heute in vielen Organisationen zum Standard. Doch der aktuelle Trend rund um KI-gestützte Täuschung zeigt ein zentrales Problem: Die größte Schwachstelle ist oft nicht die Technik, sondern das menschliche Vertrauen.
Wenn ein vermeintlicher Geschäftsführer anruft, ein bekannter Anwalt in einem Videocall auftritt oder eine vertraute Stimme Dringlichkeit vermittelt, reagieren Menschen oft schneller und emotionaler, als es ein schriftlicher Phishing-Versuch je auslösen könnte. Genau darin liegt die besondere Gefahr. KI-Betrug zielt nicht nur auf Systeme, sondern direkt auf menschliche Entscheidungsmechanismen.
Vor allem in stressigen Situationen kann das verheerend sein. Wer unter Zeitdruck arbeitet, sensible Zahlungen freigibt oder kurzfristige Anweisungen aus der Führungsebene gewohnt ist, hat ein erhöhtes Risiko, auf eine glaubwürdige Fälschung hereinzufallen. Ein Anruf, eine überzeugende Stimme und ein professioneller Auftritt können heute ausreichen, um Zweifel für wenige entscheidende Minuten auszuschalten.
Warum diese Entwicklung Unternehmen so stark betrifft
Besonders betroffen sind Finanzabteilungen, Rechtsabteilungen, Assistenzfunktionen und Führungskräfte. Genau dort laufen vertrauliche Informationen zusammen, dort werden Zahlungen freigegeben und dort ist die Bereitschaft hoch, auf scheinbar legitime Anweisungen schnell zu reagieren. Wenn Kriminelle diese Strukturen verstehen und mit KI glaubwürdige Identitäten erzeugen, entsteht ein enormes Missbrauchspotenzial.
Hinzu kommt, dass moderne KI-Werkzeuge in vielen Fällen keine hochkomplexe Infrastruktur mehr erfordern. Was früher spezialisierten Akteuren vorbehalten war, wird zunehmend zugänglicher. Damit steigt nicht nur die Qualität solcher Täuschungen, sondern auch ihre potenzielle Verbreitung. Unternehmen müssen daher davon ausgehen, dass solche Angriffe nicht nur große Konzerne betreffen, sondern grundsätzlich jede Organisation treffen können.
Das gilt insbesondere für international tätige Firmen. In globalen Strukturen sind spontane Anrufe, virtuelle Meetings und kurzfristige Entscheidungen längst Alltag. Gerade dort fällt es leichter, ungewöhnliche Kommunikationsmuster mit normalem Betriebsablauf zu verwechseln. Wenn ein Anruf aus einer anderen Zeitzone kommt oder eine dringende juristische Rückfrage in einem laufenden Deal auftaucht, wirkt das zunächst nicht automatisch verdächtig.
Klassische Sicherheitsroutinen reichen oft nicht mehr aus
Der Fall macht deutlich, dass traditionelle Schutzmaßnahmen allein künftig nicht genügen werden. Viele Prozesse basieren noch immer auf dem Prinzip, dass eine bekannte Stimme, eine bekannte Telefonnummer oder ein vertrauter Videoauftritt ausreichend glaubwürdig sind. Genau dieses Grundvertrauen wird durch KI-basierte Manipulation erschüttert.
Unternehmen müssen deshalb ihre Sicherheitslogik weiterentwickeln. Nicht mehr nur digitale Systeme brauchen Authentifizierung, sondern auch zwischenmenschliche Kommunikation. Das klingt zunächst ungewohnt, wird aber immer notwendiger. Künftig dürfte es deutlich wichtiger werden, kritische Anweisungen niemals allein auf Basis eines Anrufs oder Videocalls umzusetzen.
Vor allem bei Zahlungsfreigaben, Kontoänderungen, vertraulichen Dokumenten und rechtlich sensiblen Entscheidungen sollten zusätzliche Prüfungen verbindlich vorgeschrieben sein. Dazu gehören Rückrufe über bekannte und unabhängig verifizierte Nummern, mehrstufige Freigabeprozesse, interne Codewörter für Notfälle oder die verpflichtende Bestätigung über getrennte Kommunikationskanäle.
Welche Folgen jetzt wahrscheinlich sind
Die unmittelbare Reaktion vieler Unternehmen dürfte klar sein: schärfere Prüfprozesse. Freigaben werden wahrscheinlich restriktiver, spontane Änderungen kritischer Zahlungsdaten stärker kontrolliert und Identitätsprüfungen bei sensiblen Vorgängen konsequenter umgesetzt. Was bisher in manchen Firmen noch als übervorsichtig galt, könnte schon sehr bald zum neuen Standard werden.
Darüber hinaus dürfte der Druck auf Gesetzgeber und Regulierungsbehörden wachsen. Wenn KI-Stimmen und KI-Bilder gezielt zur Täuschung eingesetzt werden, stellt sich zwangsläufig die Frage nach klareren Regeln, schnelleren Sanktionsmöglichkeiten und besseren technischen Kennzeichnungen. Die Debatte über Grenzen und Verantwortung beim Einsatz generativer KI wird durch solche Fälle erheblich an Dynamik gewinnen.
Auch die Anbieter von KI-Technologien geraten stärker in den Fokus. Von ihnen wird zunehmend erwartet, Schutzmechanismen gegen Missbrauch einzubauen, verdächtige Nutzungsmuster zu erkennen und Möglichkeiten zur Herkunftskennzeichnung digital erzeugter Inhalte weiterzuentwickeln. Vollständige Sicherheit wird es zwar nicht geben, doch die Erwartung an präventive Maßnahmen steigt spürbar.
Was Unternehmen jetzt konkret tun sollten
Wer auf diese Entwicklung nur mit allgemeiner Vorsicht reagiert, wird langfristig nicht weit kommen. Nötig sind konkrete organisatorische Maßnahmen. Dazu gehört zunächst die Sensibilisierung aller Mitarbeitenden, vor allem in Bereichen mit hohem Risiko. Schulungen sollten heute nicht mehr nur klassische Phishing-Mails behandeln, sondern auch Deepfake-Stimmen, manipulierte Videoanrufe und psychologische Drucksituationen.
Ebenso wichtig ist eine klare interne Regel: Kritische Entscheidungen dürfen nie ausschließlich auf Basis persönlicher Überzeugung oder vermeintlicher Vertrautheit getroffen werden. Vertrauen allein ist kein Sicherheitsfaktor mehr. Entscheidend ist überprüfbare Identität. Wer das verinnerlicht, reduziert das Risiko deutlich.
Sinnvoll sind außerdem feste Eskalationswege für Verdachtsfälle. Mitarbeitende müssen wissen, was zu tun ist, wenn ihnen ein Anruf, eine Nachricht oder ein Videocall ungewöhnlich vorkommt. Je einfacher dieser Meldeweg ist, desto eher werden Zweifel rechtzeitig geäußert. Genau das kann im Ernstfall Millionen sparen.
Auch technisch können Firmen nachrüsten. Auditierbare Freigabesysteme, getrennte Kommunikationskanäle, Zugriffsbeschränkungen und dokumentierte Identitätsprüfungen schaffen zusätzliche Hürden für Angreifer. Zwar erhöht das in manchen Fällen den Prozessaufwand, doch angesichts möglicher Schäden ist dieser Aufwand gut investiert.
Ein Warnsignal mit weitreichender Bedeutung
Der mutmaßliche Schaden von 129 Millionen US-Dollar ist spektakulär, doch die eigentliche Bedeutung des Falls reicht noch weiter. Er zeigt, dass KI-Missbrauch nicht mehr theoretisch ist. Die Technologie ist im realen Geschäftsalltag angekommen – und zwar nicht nur als Effizienztreiber, sondern auch als Werkzeug für Täuschung, Betrug und Identitätsmanipulation.
Gerade deshalb ist der Fall ein Warnsignal für alle Unternehmen, unabhängig von Größe oder Branche. Wer glaubt, für solche Angriffe zu unbedeutend oder zu gut abgesichert zu sein, unterschätzt die Dynamik dieser Entwicklung. Die entscheidende Frage lautet nicht mehr, ob KI-basierte Täuschung relevant wird, sondern wie schnell Organisationen ihre Schutzmechanismen daran anpassen.
Künstliche Intelligenz spart Zeit, automatisiert Prozesse und eröffnet enorme Chancen. Doch dieselbe Technologie kann Vertrauen in Sekunden zerstören, wenn klare Schutzmechanismen fehlen. Unternehmen sind deshalb gut beraten, nicht erst nach einem Vorfall zu reagieren, sondern ihre Abläufe schon jetzt zu überprüfen. Denn in einer Welt täuschend echter Stimmen und Bilder wird Identität selbst zum Sicherheitsrisiko – und ihre Verifikation zur Pflicht.